چرا امنیت سایبری برای سیستمهای نظارت تصویری آرک تصویر ضروری است؟
در دنیای امروز که بهسرعت به سمت هوشمندسازی و دیجیتالیشدن پیش میرود، سیستمهای نظارت تصویری (دوربینهای مداربسته) آرک تصویر به یکی از اصلیترین ابزارهای کنترل، پایش و افزایش امنیت شهرها و مجموعههای حساس تبدیل شدهاند. از مراکز فرماندهی شهری گرفته تا فرودگاهها، بیمارستانها و مجتمعهای بزرگ، همگی برای مانیتورینگ تصویری به راهکارهای نوین تکیه دارند.
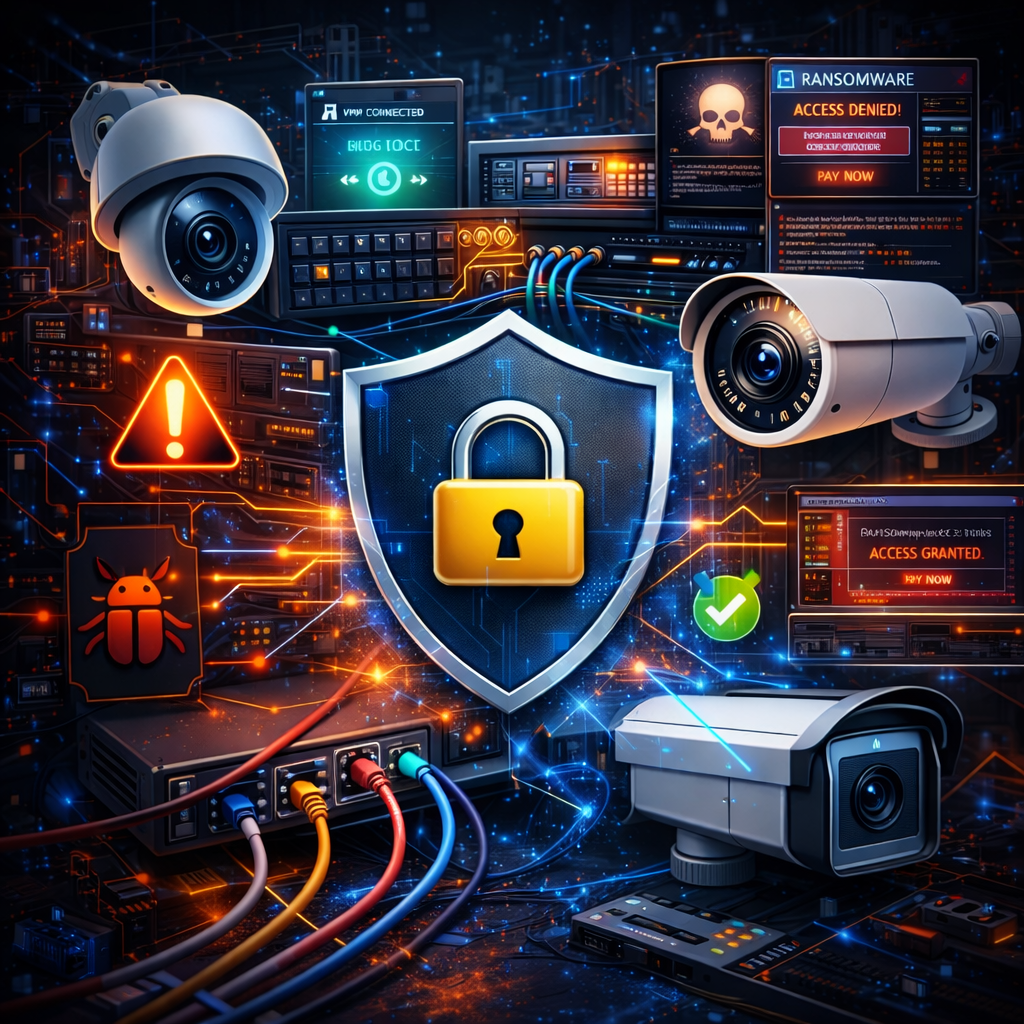
اما یک واقعیت مهم گاهی نادیده گرفته میشود: همانقدر که این سیستمها امنیت را افزایش میدهند، خودشان نیز در معرض تهدیدات سایبری قرار دارند. هکرها بهخوبی میدانند نفوذ به شبکهی دوربینهای نظارتی (شبکهی آرک تصویر) میتواند امنیت کل یک سازمان یا حتی یک شهر را مختل کند. از افشای اطلاعات حساس گرفته تا دستکاری یا از کار انداختن دوربینها – سناریوهای حملات امروزی بسیار متنوع و خطرناکاند. بهعنوان مثال، در سال ۲۰۱۶ بدافزار معروف Mirai با سوءاستفاده از رمزهای عبور پیشفرض توانست صدها هزار دوربین مداربسته و دستگاه IoT را به باتنتی برای یکی از بزرگترین حملات DDoS تبدیل کند. این نمونه نشان میدهد چگونه غفلت از امنیت یک سیستم نظارتی میتواند پیامدهای گستردهای در پی داشته باشد.
در این مقاله، به ابعاد مختلف امنیت سایبری سیستمهای نظارت تصویری میپردازیم و راهکارهای مؤثر برای محافظت در برابر تهدیدات را بررسی میکنیم. هدف ما ارائه یک مرجع کامل، بهروز و کاربردی برای مجریان پروژهها، نصابها، مدیران فناوری اطلاعات، متخصصان امنیت و حتی مدیران اماکن حساس است – به گونهای که مطلب هم برای خوانندهی عمومی قابل فهم باشد و هم نکات فنی کافی برای کارشناسان داشته باشد. با ترکیبی از لحن رسمی و دوستانه، تلاش میکنیم شما را در صفحه نگه داریم و تصویری روشن از چالشها و راهحلهای امنیت سایبری در دنیای دوربینهای مداربسته ترسیم کنیم.
۱. شناخت تهدیدات سایبری در سیستمهای نظارت تصویری
امنیت سایبری مؤثر از شناخت تهدیدات آغاز میشود. سیستمهای نظارت تصویری و دوربینهای مداربسته بهعنوان بخشی از دنیای اینترنت اشیا (IoT)، با انواع حملات سایبری مواجهاند که برخی از شایعترین آنها عبارتند از:
۱-۱. انواع حملات و تهدیدهای شایع
- حملات دسترسی غیرمجاز: نفوذگران با سوءاستفاده از رمزهای عبور ضعیف یا درهای پشتی سیستم، میتوانند وارد شبکهی مانیتورینگ تصویری شوند و کنترل دوربینها یا سرورها را بهدست گیرند. (تغییر ندادن رمزهای پیشفرض DVR/NVR یکی از مهمترین دلایل چنین نفوذهایی است.)
- حملات منع سرویس (DoS/DDoS): شبکههای نظارتی با حجم عظیم داده، هدف جذابی برای حملات از نوع انکار سرویس هستند. مهاجم با ارسال ترافیک بسیار زیاد یا مخرب، میتواند عملکرد سیستم دوربینها را مختل کند و تصاویر زنده یا ضبطشده را از دسترس خارج نماید.
- دستکاری یا حذف دادههای تصویری: هکرها میتوانند تصاویر دریافتی از دوربینها را تغییر داده یا حذف کنند تا فعالیتهای خرابکارانه خود را پنهان سازند. برای مثال ممکن است تصاویر یک محل حساس را بهطور جعلی سیاه یا ثابت کنند تا در حین حملهی فیزیکی به آن محل، هیچ مدرکی ضبط نشود.
- بدافزار و باجافزار (Ransomware): مهاجمان با آلودهکردن دوربینها یا سرور مرکزی به بدافزار، ممکن است دادههای تصویری را قفل کنند و برای بازگردانی آنها درخواست باج نمایند. قفلشدن آرشیو تصاویر امنیتی یک سازمان میتواند در لحظات بحرانی، قدرت واکنش را از مدیران سلب کند.
- شنود و افشای اطلاعات: اگر انتقال تصاویر و دادهها در شبکهی نظارتی رمزنگاری نشده باشد، هکرها میتوانند بهراحتی ارتباطات را شنود کرده و محتوای حساس را به سرقت ببرند. افشای ویدیوهای محرمانه یا حریم خصوصی افراد، از پیامدهای چنین حملاتی است.
۱-۲. ارزیابی و تحلیل ریسک در پروژههای نظارتی
هر پروژهی نظارتی باید از همان ابتدا تحلیل ریسک امنیت سایبری را جدی بگیرد. پیش از اجرای سامانهی دوربینها، نقاط ضعف احتمالی باید شناسایی شوند. گامهایی مانند شناسایی داراییهای ارزشمند (مثلاً کدام دوربینها یا سرورها دادههای حساستری دارند)، برآورد احتمال و شدت وقوع هر تهدید، و برنامهریزی اقدامات مقابلهای، باعث میشود زیرساخت شبکهی نظارتی چند برابر مقاومتر گردد. ارزیابی ریسک پیشگیرانه تضمین میکند که بودجه و تلاشهای امنیتی دقیقاً صرف مهمترین اولویتها شوند و غافلگیریها به حداقل برسند.
برای مثال، اگر در ارزیابی مشخص شود که یک دوربین در فضای باز به شبکهی عمومی متصل است و رمز عبور پیشفرض دارد، این ریسک بالا شناسایی شده و باید فوراً رفع شود (مثلاً با جداسازی شبکه و تغییر رمز).
۲. زیرساخت امن از طراحی تا اجرا در سیستمهای آرک تصویر
امنیت سایبری یک سیستم نظارت تصویری از مرحله طراحی آغاز میشود. داشتن زیرساخت امن به این معناست که در چیدمان شبکه، انتخاب تجهیزات و تنظیمات اولیه، ملاحظات امنیتی رعایت شوند. دو بخش کلیدی عبارتند از معماری شبکه و انتخاب سختافزار/نرمافزار امن:
۲-۱. معماری شبکهای امن و ایزوله
یک سیستم مانیتورینگ تصویری حرفهای، از همان لحظهی طراحی باید معماری شبکهای امنی داشته باشد:
- تفکیک شبکهها: شبکهی مربوط به دوربینها و NVR/DVR را از سایر شبکههای سازمان (اداری، مهمان و اینترنت عمومی) جدا کنید. این کار (مثلاً با ایجاد VLAN مجزا) نفوذ مهاجمان از طریق بخشهای دیگر شبکه را بسیار دشوار میکند.
- استفاده از دیوارهآتش چندلایه: بهکارگیری ترکیبی از فایروالهای سختافزاری و نرمافزاری در نقاط مختلف شبکه، ترافیکهای مشکوک را شناسایی و مسدود مینماید. برای نمونه، یک فایروال میتواند جلوی دسترسیهای غیرمجاز اینترنتی به پورتهای دوربینها را بگیرد و فایروال دیگر ارتباطات داخلی را پالایش کند.
- محدودسازی دسترسی فیزیکی و شبکهای: دسترسی به دستگاه ضبط (سرور/NVR)، رکها و حتی خود نرمافزار مانیتورینگ باید تنها برای افراد مجاز و طبق سیاست کنترل دسترسی باشد. بهعنوان مثال، رکهای حاوی سرور دوربینها در اتاقی قفلشده نگهداری شوند و پورتهای شبکهی دوربینها نیز فقط برای آیپیهای مشخصی باز باشند.
۲-۲. انتخاب سختافزار و نرمافزار با معیارهای امنیتی
در زمان خرید و انتخاب تجهیزات نظارتی، دقت کنید محصولاتی را برگزینید که استانداردهای امنیتی را پشتیبانی میکنند:
- پشتیبانی از رمزنگاری پیشفرض: دوربینها، دستگاههای NVR/DVR، سوئیچها و سایر اجزا اگر بهصورت پیشفرض ارتباطات را رمزنگاری کنند (مثلاً از پروتکلهای TLS/SSL یا SRTP استفاده کنند)، ریسک شنود اطلاعات را تقریباً به صفر میرسانند. این قابلیت یک مزیت بزرگ است.
- قابلیت بهروزرسانی نرمافزار: تجهیزات باید امکان دریافت بهروزرسانیهای firmware و patchهای امنیتی را داشته باشند. از خرید تجهیزاتی که بروزرسانی ارائه نمیدهند یا سازندهی آنها نامعتبر است اجتناب کنید. (تجهیزات بدون بروزرسانی، به مرور پر از آسیبپذیریهای شناختهشده خواهند شد.)
- سازگاری با استانداردهای جهانی امنیت: به وجود گواهینامهها و استانداردهای بینالمللی در محصولات توجه کنید. برای مثال، داشتن تأییدیههای معتبری مثل استاندارد ONVIF (سازگاری تجهیزات نظارتی)، نشان CE اروپا، یا گواهیهای امنیت اطلاعات (مانند تطابق با مقررات GDPR برای دوربینهای دارای ضبط صدا/تصویر) میتواند خیال شما را از بابت کیفیت امنیتی محصول راحتتر کند.
۳. رمزنگاری دادهها؛ سنگر نخست در حفاظت از اطلاعات تصویری
هیچ سامانهی نظارتی امنی بدون رمزنگاری قوی دادهها معنا ندارد. اطلاعات تصویری شما باید در تمام مسیرها محافظت شوند.
۳-۱. پیادهسازی رمزنگاری انتها به انتها
انتقال دادههای تصویری بدون رمزنگاری یکی از بزرگترین نقاط ضعف ممکن است. حتماً اطمینان حاصل کنید که تصاویر از لحظهی ضبط در دوربین تا ذخیرهسازی در سرور مرکزی رمزگذاری میشوند. استفاده از پروتکلهای استاندارد مانند TLS/SSL برای انتقال داده و SRTP برای استریم ویدیو، بسیار توصیه میشود. این پروتکلها با رمزنگاری داده، عملاً مانع شنود و سرقت اطلاعات در میانهی راه میشوند.
علاوه بر این، اگر سیستم شما از قابلیت رمزنگاری روی خود دستگاه (end-to-end encryption) بهره میبرد، حتماً آن را فعال کنید. برخی دوربینهای پیشرفته میتوانند ویدیو را قبل از ارسال، رمزنگاری کنند و تنها سرور مقصد قادر به رمزگشایی باشد.
۳-۲. مدیریت امن کلیدهای رمزنگاری
رمزنگاری موثر بدون مدیریت صحیح کلیدها ممکن نیست. کلیدهای رمز باید قوی، منحصربهفرد و در بازههای زمانی معین تعویض شوند تا حتی در صورت لو رفتن یک کلید، کل سیستم در معرض خطر قرار نگیرد. استفاده از مکانیزمهایی نظیر تولید کلید دورهای یا Single-Use Keys (کلیدهای یکبار مصرف) میتواند امنیت را افزایش دهد.
نگهداری کلیدهای رمزنگاری نیز نکتهای حیاتی است. هرگز کلید خصوصی را روی دستگاهی که به شبکهی ناامن متصل است نگهداری نکنید و دسترسی به مخزن کلیدها را محدود به افراد کاملاً معتمد سازید. برخی سیستمها دارای ماژولهای سختافزاری امن (HSM) برای ذخیره کلید هستند که میتوان از آنها بهره برد.
نکته: هر اندازه هم الگوریتم رمزنگاری قوی باشد، اگر مهاجم به کلید رمزنگاری دست یابد یا کلید بهروز نشود، اطلاعات در معرض خطر قرار میگیرد. پس مدیریت کلید همپای خود رمزنگاری اهمیت دارد.
۴. سیاستهای کنترل دسترسی و احراز هویت پیشرفته
اجرای کنترل دسترسی چندلایه و احراز هویت قوی، حلقهی دفاعی بعدی در امنیت سیستمهای نظارتی است. هدف این است که فقط افراد مجاز به منابع مناسب دسترسی داشته باشند و هر فعالیتی قابل ردیابی باشد.
۴-۱. مدل دسترسی چندسطحی و احراز هویت چندعاملی
در پروژههای حساس نظارت تصویری، باید سطوح مختلف دسترسی تعریف شود. به عنوان مثال، مدیر سیستم به همه تنظیمات و تصاویر دسترسی دارد، اما اپراتور شیفت ممکن است فقط به مشاهده تصاویر زنده دسترسی داشته باشد و تکنسین نصب تنها بتواند تنظیمات فنی محدودی را ببیند. این اصل حداقل دسترسی (Least Privilege) تضمین میکند که نفوذ به حساب یک کاربر، حداقل خسارت ممکن را داشته باشد.
برای اطمینان بیشتر از اینکه فقط شخص مجاز وارد سیستم میشود، احراز هویت چندعاملی (MFA) را پیاده کنید. راهکارهایی مانند استفاده از رمز یکبار مصرف (OTP)، احراز هویت دومرحلهای (مثلاً ارسال کد به گوشی مدیر)، یا قفل زمانی دسترسی (Time-based Access) میتواند مانع ورود مهاجمان حتی در صورت دانستن رمزعبور شود.
۴-۲. ثبت وقایع و نظارت بر دسترسیها
تمام ورود و خروجها و فعالیتهای کاربران در سامانه باید با جزئیات کامل ثبت (لاگ) شود. یک سیستم لاگینگ و مانیتورینگ مناسب، در صورت وقوع حادثه یا تلاش مشکوک، به تیم امنیت امکان تحلیل میدهد. ثبت اقداماتی نظیر ورود ناموفق، تغییر تنظیمات دوربینها، دسترسی به آرشیو و … ضروری است.
در زمان وقوع یک حمله یا خرابی، این لاگها همچون جعبه سیاه عمل میکنند و به متخصصان نشان میدهند چه زمانی و چگونه نفوذ صورت گرفته است. همچنین سیستمهای SIEM میتوانند با بررسی مداوم این لاگها، الگوهای غیرعادی را بهصورت لحظهای تشخیص داده و هشدار دهند. به طور خلاصه: چیزی که اندازهگیری و نظارت شود، بهتر هم محافظت خواهد شد.
۵. مقابله با حملات هکری: راهبردهای پیشگیرانه و واکنشی
هیچ سیستم مطلقاً نفوذناپذیری وجود ندارد؛ بنابراین باید دو رویکرد مکمل داشت: پیشگیری از حداکثر تهدیدات ممکن و آمادگی برای واکنش سریع در صورت وقوع نفوذ. در ادامه به چند اصل مهم میپردازیم:
۵-۱. آزمون امنیتی منظم (پیشگیرانه)
انتظار نداشته باشید نقاط ضعف سیستم خودبهخود آشکار شوند. بهصورت دورهای از تستهای نفوذ (Penetration Testing) و اسکن آسیبپذیری استفاده کنید. تیمهای امنیتی یا شرکتهای متخصص میتوانند با شبیهسازی حملات واقعی، درهای پشتی و ضعفهای پنهان در شبکهی نظارتی شما را بیابند. هر گزارش آزمون نفوذ یک فرصت برای اصلاح مشکلات قبل از سوءاستفادهی هکرها است.
همچنین ابزارهای خودکار پویش آسیبپذیری را بهکار گیرید تا تنظیمات پیشفرض خطرناک یا نرمافزارهای قدیمی در سیستم را شناسایی کنند. این کار خصوصاً پس از هر تغییر بزرگ در شبکه (افزودن دوربین جدید، ارتقای نرمافزار و غیره) باید انجام شود.
۵-۲. بروزرسانیهای امنیتی مستمر
یکی از بدترین اشتباهات، رها کردن تجهیزات و نرمافزارها بدون بروزرسانی به مدت طولانی است. هکرها همواره بهدنبال بهرهجویی از آسیبپذیریهای شناختهشده در نسخههای قدیمی هستند. اگر firmware دوربین یا NVR شما طی سالیان گذشته آپدیت نشده، احتمال زیادی دارد که مشکلات امنیتی کشفشده در آن، توسط مهاجمان قابل سوءاستفاده باشد.
بنابراین، باید یک برنامهی منظم برای بهروزرسانی تمامی اجزای سیستم داشته باشید. بخش IT یا تیم فنی باید نسخههای جدید firmware دوربینها، پچهای امنیتی سیستمعامل سرور، بروزرسانی آنتیویروسها و غیره را بهمحض انتشار اعمال کند. تخصیص بودجه و زمانبندی برای این موضوع، نوعی سرمایهگذاری روی امنیت است که از حملات بزرگ جلوگیری میکند.
(توصیه: اگر دستگاهی دیگر توسط تولیدکننده پشتیبانی نمیشود و آپدیت امنیتی دریافت نمیکند، بهتر است آن را با مدل جدیدتری جایگزین کنید.)
۵-۳. تدوین برنامه واکنش به حادثه (Incident Response Plan)
حتی با همه اقدامات پیشگیرانه، باید آمادهی روزی باشید که یک حادثه امنیتی رخ میدهد. از قبل یک برنامهی واکنش به حملات سایبری تدوین کنید. این برنامه مشخص میکند در صورت وقوع نفوذ یا هک، چه اقداماتی به چه ترتیبی باید انجام شود و مسئولیت هر کس چیست.
برخی عناصر کلیدی یک برنامه واکنش مؤثر عبارتند از:
- سیستم اعلام هشدار: تعیین کنید چه رویدادهایی (مثلاً قطع شدن همزمان چند دوربین، یا تغییرات غیرمجاز در تنظیمات) باید آلارم فوری ایجاد کنند و چه کسانی مطلع شوند.
- اقدام فوری برای مهار تهدید: مثلاً قطع دسترسی اینترنت به شبکهی دوربینها در صورت تشخیص نفوذ، یا جدا کردن سرورهای آلوده از شبکه.
- رویهی پشتیبانگیری و بازیابی: مشخص باشد آخرین نسخهی پشتیبان (Backup) کجاست و چگونه میتوان سیستم را به وضعیت سالم بازگرداند.
- گزارشدهی و بررسی پس از حادثه: تیم امنیت باید پس از رفع حمله، جلسهای برای بررسی عوامل وقوع، میزان خسارت و درستی واکنش داشته باشد و در صورت نیاز، سیاستها را اصلاح کند.
با داشتن چنین نقشهی واکنشی، هنگام بحران سردرگم نخواهید شد و میتوانید در دقایق طلایی پس از حمله بهترین تصمیمات را بگیرید.
۶. آموزش و فرهنگسازی امنیت سایبری برای اپراتورها و مدیران
فناوری هرقدر پیشرفته باشد، نیروی انسانی همچنان یکی از عوامل تعیینکننده در امنیت است. بسیاری از حملات با خطای انسانی یا غفلت کارکنان امکانپذیر میشوند. بنابراین، سرمایهگذاری روی آموزش مداوم پرسنل و نهادینه کردن فرهنگ امنیتی در سازمان ضروری است.
۶-۱. اهمیت آموزش عملی و مستمر
اپراتورهای مرکز مانیتورینگ، تیم نگهداری فنی و حتی مدیران ارشد باید اصول ابتدایی امنیت سایبری مرتبط با حوزه کاری خود را بدانند. آموزشها نباید تئوری و یکباره باشند؛ بلکه باید عملی، مرتبط با شغل فرد و بهصورت منظم تکرار شوند. برخی سرفصلهای آموزشی مفید عبارتند از:
- شناسایی پیامها و ایمیلهای مشکوک: کارکنان بیاموزند چگونه حملات مهندسی اجتماعی مانند فیشینگ را تشخیص دهند و روی لینکهای ناشناس کلیک نکنند.
- تغییر رمزهای پیشفرض و انتخاب گذرواژه قوی: تاکید شود که اولین گام هنگام نصب دستگاه جدید، تغییر رمز عبور کارخانهای است. همچنین استفاده از کلمات عبور طولانی و پیچیده و عدم یادداشت آن در کنار سیستم.
- آشنایی با بدافزارهای رایج: کارکنان بدانند بدافزار چیست، چگونه ممکن است وارد سیستم شود (مثلاً از طریق یک فلشمموری آلوده یا دانلود یک فایل) و در مواجهه با موارد مشکوک چه کنند.
- محیط امن برای پرسش: فرهنگسازی کنید که اگر کسی به مورد مشکوکی برخورد (مثلاً popup ع strange on NVR interface or suspect email)، بدون ترس فوراً به واحد IT اطلاع دهد.
۶-۲. آزمونها و مانورهای شبیهسازیشده
آموزش زمانی موثرتر است که تجربه عملی به همراه داشته باشد. اجرای مانورهای دورهای میتواند سطح آمادگی تیم را افزایش دهد. برای مثال:
- تست فیشینگ: هر چند وقت یکبار واحد امنیت میتواند ایمیلهای فیشینگ شبیهسازیشده برای کارکنان بفرستد تا میزان هشیاری آنها سنجیده شود. سپس نتایج را اعلام و نکات را مجدداً گوشزد کند.
- شبیهسازی حمله: سناریویی طراحی شود که مثلاً نفوذ به یکی از دوربینها یا تخریب داده اتفاق افتاده و تیم باید طبق چکلیست واکنش نشان دهد. این رزمایشها کمک میکنند در واقعیت، هر کس وظایفش را بداند و نقاط ضعف در برنامههای واکنش آشکار شود.
- بازیابی از پشتیبان: بهصورت دورهای فرایند بازیابی Backup تمرین شود تا اطمینان یابید نسخههای پشتیبان قابل اتکا و صحیح هستند و مسئولان فنی مهارت بازگردانی سریع سیستم را دارند.
با چنین تمرینهایی، مبحث امنیت سایبری برای کارکنان به یک وظیفه روزمره تبدیل میشود، نه یک موضوع تئوریک که فقط هنگام استخدام دربارهاش شنیدهاند.
۷. مستندسازی امنیتی؛ ستون پایداری شبکه
یکی از مواردی که حرفهایها را از آماتورها متمایز میکند، مستندسازی دقیق همه چیز است. مستندات امنیتی کمک میکنند هیچ نکتهای فراموش نشود و در مواقع بحران، سرعت عمل بالاتر باشد.
۷-۱. ثبت سیاستها، تنظیمات و تغییرات
تمام سیاستهای امنیت شبکه (مانند سیاست رمز عبور، سیاست دسترسی کاربران، سیاست بروزرسانی و غیره) و همچنین تنظیمات مهم تجهیزات باید در قالب اسنادی طبقهبندیشده نگهداری شوند. هر تغییری که در شبکه یا تنظیمات دوربینها و سرورها انجام میشود (مثل بازکردن یک پورت جدید، اضافه کردن یک دوربین، تغییر در فایروال)، باید در گزارش تغییرات ثبت شود.
این مستندات کمک میکنند اگر مدیری جابجا شد یا تیم جدیدی مسئول امنیت شد، بتوانند سریع وضعیت فعلی را درک کنند. همچنین هنگام وقوع حادثه، با رجوع به پیکربندیهای مستند، میتوان وضعیت درست را بازیابی کرد و اشتباهات را به حداقل رساند.
۷-۲. مستندسازی رخدادهای امنیتی و بازبینیها
هر رخداد امنیتی یا حتی تلاش ناموفق باید در جایی ثبت شود. از لاگ ثبت ورود اشتباه گرفته تا هشدارهای آنتیویروس و گزارش یک حمله دفعشده، همه اینها اطلاعات ارزشمندی هستند. بهتر است یک دفترچه رخداد یا سیستم ticketing داشته باشید که جزئیات حوادث در آن نوشته شود: چه شد، چه اقداماتی انجام گرفت، نتیجه چه بود.
علاوه بر وقایع بد، نتایج بازبینیهای دورهای امنیتی (مثل گزارش سالانه ارزیابی ریسک، یا خروجی تست نفوذ) را نیز بایگانی کنید. با این کار یک تاریخچه امنیتی از شبکه خود خواهید داشت که روند بهبود یا نقاط ضعف مزمن را نشان میدهد.
به زبان ساده: مستند کنید تا امنیت شبکهتان ماندگار و قابل انتقال باشد. در غیاب مستندات، تجربهها و درسهای آموختهشده ممکن است با رفتن افراد از بین برود.
۸. مقاومسازی زیرساخت فیزیکی و محیطی
امنیت سایبری هرگز جدا از امنیت فیزیکی نیست. برای حفاظت کامل از سیستمهای نظارتی، باید به مقاومسازی زیرساخت فیزیکی آنها نیز توجه کرد.
۸-۱. امنیت فیزیکی اتاق سرور و تجهیزات
دوربینها و دستگاههای ضبط ممکن است در محیطهای مختلفی نصب باشند، اما بخش حیاتی سیستم که ضبط و مدیریت تصاویر را برعهده دارد (اتاق سرور/NVR)، باید از نظر فیزیکی محافظتشده باشد. این اقدامات را در نظر بگیرید:
- کنترل دسترسی به اتاق تجهیزات: اتاق سرور یا رکهای ضبط تصویر باید قفلشوند و تنها افراد مجاز (مثلاً مدیر دیتاسنتر یا تکنسین ارشد) کلید یا کارت دسترسی داشته باشند. ورود و خروج به این اتاق نیز ثبت شود.
- محافظت در برابر قطعی برق و حوادث: استفاده از UPS برای جلوگیری از خاموشی ناگهانی سیستمها، نصب سیستم اعلان و اطفای حریق در اتاق سرور، و تهویه مناسب برای جلوگیری از گرمای بیش از حد، همگی به پایداری و امنیت تجهیزات کمک میکنند. حملات سایبری گاهی با سوءاستفاده از یک قطعی برق یا حادثه فیزیکی کوچک مؤثرتر میشوند؛ پس آمادگی زیرساختی داشته باشید.
- دوربینگذاری نظارتی: شاید paradox باشد اما خود اتاق مانیتورینگ هم باید دوربین نظارتی و حسگر داشته باشد تا هرگونه تلاش فیزیکی برای دسترسی غیرمجاز به تجهیزات ضبط، قابل مشاهده و ثبت باشد.
۸-۲. استفاده از تجهیزات مقاوم و ضددستکاری
در اجرای فیزیکی شبکه هم نکات امنیتی را لحاظ کنید. برای مثال:
- کابلکشی امن: کابلهای شبکهی دوربینها را در لولهها یا داکتهای محکم عبور دهید تا دسترسی مستقیم به آنها دشوار شود. استفاده از کابلهای با روکش ضخیم و ضدبرش، امکان قطع کردن یا شنود فیزیکی سیگنال را کاهش میدهد.
- تجهیزات ضدنویز: امواج الکترومغناطیسی قوی یا نویزهای عمدی میتوانند روی سیگنال دوربینها اثر بگذارند. استفاده از کابلهای شیلددار و فیلترهای مناسب، سیستم را در برابر حملات سبک جمر (ایجاد اختلال در سیگنال) مقاوم میکند.
- تجهیزات با پوشش ایمن: اگر دوربین در محیط بیرونی نصب است، از کاورهای ضدضربه و ضدآب استفاده کنید تا هم در برابر خرابکاری فیزیکی (شکستن یا پاشیدن رنگ) محافظت شود و هم شرایط جوی آسیبی به آن نرساند.
خلاصه اینکه باید فرض کنیم مهاجم میتواند به شکل فیزیکی هم به سیستم نزدیک شود؛ لذا هر مسیر دسترسی فیزیکی را هم تا حد امکان مسدود یا نظارت کنیم.
۹. پایش مداوم و مدیریت پویا ریسک
امنیت یک وضعیت ایستا نیست، بلکه فرآیندی پویا است. پس از اجرای تمام اقدامات بالا، کار تمام نمیشود؛ باید مداوماً اوضاع را زیر نظر داشت و با تغییر شرایط، راهبردها را تطبیق داد.
۹-۱. نظارت پیوسته شبکه و تحلیل رفتار ۲۴×۷
برای شبکههای بزرگتر یا حساس، استفاده از سیستمهای پایش خودکار توصیه میشود. ابزارهایی مانند SIEM (مدیریت رویداد و اطلاعات امنیتی) و IDS/IPS (سیستم تشخیص و جلوگیری از نفوذ) بهصورت ۲۴ ساعته ترافیک شبکه و رویدادهای سیستم را پایش میکنند. این سیستمها میتوانند هر رفتار غیرعادی را در نطفه شناسایی کنند و هشدار دهند.
به عنوان مثال، اگر دوربین A که همیشه مثلاً ۱ مگابیت بر ثانیه ترافیک داشته، ناگهان شروع به ارسال ۱۰ مگابیت بر ثانیه داده کرد، یا اگر نیمهشب ترافیک بزرگی از سرور NVR به یک آیپی ناشناس در اینترنت برقرار شد، سیستم SIEM/IDS میتواند این را علامت بزند. بسیاری از حملات پیش از عملیشدن، نشانههایی در رفتار شبکه بر جای میگذارند که با هوش مصنوعی و تحلیل الگوها، قابل کشفاند. استفاده ترکیبی از نظارت انسانی و ابزارهای خودکار هوشمند، پوشش کاملی در برابر غافلگیری ایجاد میکند.
۹-۲. مدیریت ریسک تطبیقی و بازنگری دورهای
ریسکهای امنیتی با گذشت زمان تغییر میکنند. هر زمان که شرایط عوض میشود، باید ارزیابی ریسک را بازبینی و راهکارها را تطبیق داد. موارد زیر را مدنظر داشته باشید:
- گسترش مقیاس سیستم: اگر تعداد دوربینها را افزایش میدهید یا شعبهها/شهرهای جدیدی را به شبکه نظارتی متصل میکنید، آیا اقدامات امنیتی مقیاسپذیری لازم را دارند؟ شاید نیاز باشد پهنای باند بیشتری رمزنگاری شود، یا فایروالهای جدیدی اضافه شوند.
- تهدیدات نوظهور: دنیای امنیت سایبری دائما در حال تحول است. مثلاً امکان دارد یک آسیبپذیری تازه در مدل خاصی از دوربینها کشف شود یا گونه جدیدی از باجافزار مخصوص سیستمهای نظارتی شایع شود. تیم امنیتی باید با دنبالکردن اخبار و بولتنهای امنیتی، تهدیدات جدید را بشناسد و اقدامات متقابل (patch، تنظیمات جدید یا حتی از کار انداختن موقت قابلیتهای آسیبپذیر) را انجام دهد.
- تغییر در ارزش داراییها: ممکن است با گذشت زمان، اولویت حفاظتی بخشهایی از سیستم بالا یا پایین برود. مثلاً اگر قبلاً فقط بخش حراست تصاویر را مشاهده میکرد، اما اکنون پلیس یا نهادهای حساستری متصل شدهاند، نیاز به سختگیری بیشتر در آن قسمت است. مدیریت ریسک تطبیقی یعنی همواره سوال کنیم “اگر الان از نو میخواستیم سیستم را امن کنیم، چه تغییراتی میدادیم؟” و آن تغییرات را اعمال کنیم.
به طور خلاصه، امنیت سایبری یک مقصد نیست بلکه یک سفر دائمی است. همیشه آمادهی اصلاح نقشهی راه باشید.
۱۰. حفظ حریم خصوصی و انطباق با استانداردهای قانونی
سیستمهای نظارتی علاوهبر مسائل فنی امنیت، از نظر قوانین و اخلاق نیز چالشبرانگیز هستند. باید مطمئن شویم که ضمن حفظ امنیت، حقوق حریم خصوصی افراد هم رعایت میشود و سیستم با قوانین ملی و بینالمللی در این حوزه مطابقت دارد.
۱۰-۱. حفاظت از دادهها و حریم خصوصی افراد
دوربینهای نظارتی ممکن است تصاویر افراد عادی را ضبط کنند؛ بنابراین نیاز است مکانیزمهایی برای حفظ حریم خصوصی وجود داشته باشد. برخی اقدامات مفید در این زمینه:
- محدود کردن دسترسی به تصاویر حساس: تنها افراد مجاز (مثلاً مدیر حراست) بتوانند تصاویر مکانهای بسیار حساس یا آرشیو بلندمدت را ببینند. برای بقیه کارکنان، دسترسی به تصاویر زندهی عمومی یا تصاویر ماسکشده (چهرهها شطرنجی شده) تعریف گردد.
- رمزنگاری و زمانبندی حذف دادهها: همانطور که اشاره شد، رمزنگاری داده از افشای آن جلوگیری میکند. علاوه بر آن، سیاست Retention (نگهداری داده) داشته باشید؛ یعنی تصاویر تا مدت مشخصی نگهداری شوند و سپس خودکار حذف گردند، مگر اینکه برای تحقیق خاصی نیاز به بایگانی طولانیتر باشد. این کار ریسک نشت اطلاعات قدیمی را کم میکند.
- اعلامیههای حریم خصوصی: اگر محیط شما بهگونهای است که عموم مردم در میدان دید دوربین قرار میگیرند (مانند محیطهای شهری)، با نصب تابلوها یا اعلامیهها به آنها اطلاع دهید که تحت نظارت تصویری هستند. شفافیت در این زمینه به اعتماد عمومی کمک میکند.
۱۰-۲. انطباق با استانداردهای ملی و جهانی
حوزهی امنیت سایبری و حریم خصوصی، قوانین و استانداردهای متعددی دارد که ممکن است بر پروژهی شما حاکم باشند. رعایت این مقررات هم از نظر قانونی الزامی است و هم اعتبار سازمان شما را افزایش میدهد. چند مورد مهم عبارتند از:
- GDPR اروپا: اگر سیستم نظارتی شما به نحوی دادههای شهروندان اروپایی را ذخیره میکند یا شرکت شما با اروپا ارتباط دارد، باید مقررات سختگیرانه GDPR در مورد حفظ حریم خصوصی و امنیت داده رعایت شود.
- مقررات ملی: در ایران، قوانین و دستورالعملهایی برای امنیت اطلاعات سازمانی و سامانههای حساس وجود دارد (مثلاً ضوابط ابلاغی توسط افتا). سازمانهای دولتی و بسیاری شرکتها ملزم به رعایت این دستورالعملها هستند.
- استانداردهای امنیت اطلاعات: استانداردهای معتبری نظیر ISO/IEC 27001 (سیستم مدیریت امنیت اطلاعات) و چارچوبهای امنیت سایبری مانند NIST میتوانند بهعنوان یک چکلیست جامع برای اطمینان از رعایت همه جوانب امنیت استفاده شوند. هرچند شاید پیادهسازی کامل این استانداردها برای همه مقدور نباشد، اما آشنایی با الزامات آنها و تطبیق تا حد ممکن، توصیه میشود.
رعایت استانداردها تنها یک هزینه اضافی نیست؛ بلکه در بلندمدت ریسک حوادث حقوقی (جریمههای قانونی، شکایات مربوط به نقض حریم خصوصی) را کاهش میدهد و نشان میدهد سازمان شما مسئولیتپذیر و قابل اعتماد است.
۱۱. نمونههای واقعی تهدید و اقدامات مقابلهای
برای درک بهتر اهمیت مباحث مطرحشده، بد نیست به چند نمونه واقعی از حملات سایبری به سیستمهای نظارتی و درسهایی که از آنها گرفته شده اشاره کنیم:
۱۱-۱. حمله سایبری به شبکه دوربینهای شهرداریها
در سالهای اخیر، چندین شهرداری در ایران و منطقهی خاورمیانه هدف حملات هکری قرار گرفتند که باعث اختلال در سامانههای نظارتی آنها شد. برای مثال، در خرداد ۱۴۰۱ یک حمله گسترده به سامانههای IT شهرداری تهران منجر به از دسترس خارجشدن بیش از ۵۰۰۰ دوربین نظارتی و دهها سیستم مرتبط به مدت چند روز شد. بررسیها نشان داد بسیاری از این دوربینها دارای رمز عبورهای ضعیف یا نرمافزارهای قدیمی بودند که راه نفوذ را برای مهاجمان باز گذاشته بود. پس از این حادثه، شهرداریها متوجه شدند که باید هرچه زودتر به مقاومسازی سامانههای نظارتی خود بپردازند، گذرواژهها را تغییر دهند، تجهیزات را بهروزرسانی کنند و حتی برای حملات مشابه آماده شوند.
درس آموخته: دشمن تنها به دنبال سرقت پول یا اطلاعات بانکی نیست؛ گاهی فلجکردن زیرساخت شهری به مدت چند ساعت یا چند روز، خودش هدف مهاجم است. بنابراین امنیت دوربینهای شهری برابر امنیت شهر است.
۱۱-۲. باجافزار در بیمارستانها و مراکز درمانی
در اروپا و دیگر نقاط جهان، بیمارستانها نیز طعمه حملات سایبری به دوربینها و سامانههای امنیتی شدهاند. در یک نمونه، هکرها با استفاده از باجافزار (Ransomware) تصاویر و اطلاعات ذخیرهشده در دیتابیس نظارتی یک بیمارستان را قفل کرده و در ازای رمزگشایی آن درخواست باج نمودند. این حمله زمانی خطرناکتر شد که معلوم گردید بیمارستان نسخههای پشتیبان ایزوله و مناسبی از تصاویر نداشت. در نقطه مقابل، مراکزی توانستند با موفقیت از این حملهها بهبود یابند که قبلاً بکآپهای آفلاین تهیه کرده بودند، رمزنگاری قوی بر دادهها اعمال کرده بودند و کارکنانشان بهخوبی درباره روش برخورد با ایمیلها و فایلهای مشکوک آموزش دیده بودند.
درس آموخته: اطلاعات نظارتی در مراکز حساس (مانند بیمارستان) میتواند مستقیماً با جان انسانها در ارتباط باشد (مثلاً ممانعت از ورود افراد خطرناک). پس باجگیری از طریق قفل کردن این اطلاعات بازی با جان مردم است. تنها راه مقابله، آمادگی قبلی با بکآپ، رمزنگاری و آموزش است.
۱۱-۳. بدافزارهای IoT و سوءاستفاده از دوربینها در مقیاس جهانی
در سطح جهان، حملاتی مانند باتنت Mirai نشان دادند که حتی دوربینهای کوچک خانگی اگر ایمن نباشند، میتوانند به ابزار حملات بزرگ تبدیل شوند. بدافزار Mirai در سال ۲۰۱۶ با جستجوی مداوم در اینترنت، دستگاههای IoT از جمله دوربینهای مداربسته با رمزهای پیشفرض را آلوده کرد و از آنها ارتشی از باتها ساخت. سپس مهاجمان از این ارتش برای حملات گستردهی DDoS علیه سرویسهای اینترنتی استفاده کردند که بخشهایی از اینترنت جهانی مختل شد. پس از آن، نسخههای تغییریافتهی Mirai نیز پدیدار شدند و همچنان دستگاههای ناایمن را هدف میگیرند.
درس آموخته: حتی اگر فکر میکنید تصاویر دوربین شما ارزشی برای دزدیدن ندارد، خود دوربین میتواند ابزاری برای حمله به اهداف بزرگتر باشد. پس امنسازی همه دستگاههای متصل به شبکه (از دوربین کوچک مغازه تا سیستم شهر هوشمند) اهمیت دارد. همچنین تغییر ندادن رمزهای پیشفرض یا آپدیت نکردن firmware میتواند دستگاه شما را عضو لشگر هکرها کند.
۱۲. توصیههای نهایی (خلاصه فنی و مدیریتی)
در پایان، فهرستی خلاصه از بهترین اقدامات امنیتی که باید در پروژههای نظارت تصویری (خصوصاً سیستمهای آرک تصویر) لحاظ شوند، ارائه میکنیم:
- فعالسازی رمزنگاری سختافزاری و نرمافزاری: از هر دو نوع رمزنگاری (در صورت وجود) استفاده کنید تا دادههای تصویری در مسیرهای مختلف امن باقی بمانند.
- بهروزرسانی مداوم همه اجزا: همیشه firmware دوربینها، نرمافزار NVR/DVR، سیستمعامل سرورها و آنتیویروسها را به جدیدترین نسخه ارتقاء دهید. هیچ جزء قدیمی و آسیبپذیری باقی نگذارید.
- تستهای امنیتی دورهای: حداقل سالی یکبار یک تیم یا مشاور مستقل امنیتی، آزمون نفوذ و ارزیابی امنیتی از سامانهی شما انجام دهد و گزارش دهد که چه بهبودی لازم است.
- تعریف سطوح دسترسی و نقشها: برای مدیران، اپراتورها، ناظران و پیمانکاران مختلف سطح دسترسی مجزا و مبتنی بر نقش (Role-based Access Control) تعریف کنید تا هر کس فقط به بخش مربوط به وظیفه خودش دسترسی داشته باشد.
- فعالسازی لاگ و آرشیو رویدادها: سیستم لاگینگ را در بالاترین سطح جزئیات فعال کنید و مطمئن شوید لاگها در جایی امن ذخیره و بهمدت کافی نگهداری میشوند. امکان بکاپگیری از لاگها نیز فراهم باشد.
- پشتیبانگیری منظم و ایزوله: برنامه Backup داشته باشید که مثلاً هر ۲۴ ساعت تصاویر مهم به یک فضای ذخیرهسازی مجزا منتقل شوند. حداقل یکی از بکاپها آفلاین (ایزوله از شبکه) نگه داشته شود تا در صورت حمله باجافزاری، قابل استفاده باشد.
- جداسازی شبکه نظارتی: شبکه دوربینها را حتیالامکان از شبکه اداری و اینترنت عمومی جدا کنید (مثلاً با VLAN یا یک روتر مجزا). دسترسی از بیرون به سیستم نظارتی تنها از طریق VPN امن یا اتصالات کنترلشده ممکن باشد.
- آموزش سالانه و مانور: آموزشهای امنیتی برای کارکنان را بهصورت سالانه (یا در بازههای مناسب) تجدید کنید و حداقل یک مانور شبیهسازی حمله در سال برگزار کنید. دانش و هوشیاری پرسنل باید بهروز بماند.
- تعیین مسئولیت پاسخگویی: از پیش مشخص کنید در صورت وقوع حمله سایبری، چه کسی یا تیمی مسئول فرماندهی واکنش است و نقش هر شخص چیست. داشتن یک مدیر بحران امنیتی با اختیارات تعریفشده بسیار کمککننده است.
- کنترلهای فیزیکی: فراموش نکنید که امنیت فیزیکی مثل قفل دربها، دوربین برای اتاق سرور، محدودیت دسترسی به کابلها و … مکمل امنیت سایبری است. یک مهاجم داخلی یا کسی که به محل دوربین دسترسی فیزیکی دارد هم میتواند خطرناک باشد.
- تغییر رمزهای پیشفرض و استفاده از رمزهای قوی: همواره اولین اقدام پس از نصب هر تجهیز جدید (دوربین، NVR، روتر و غیره) تغییر رمز کارخانهای آن به یک رمز پیچیده است. از رمزهای تکراری برای دستگاههای مختلف استفاده نکنید و هر چند ماه یکبار رمزهای مهم را تعویض کنید.
این فهرست را میتوان ادامه داد، اما رعایت همین نکات پایه، درصد بزرگی از حملات متداول را خنثی خواهد کرد.
جمعبندی: آیندهای ایمن برای پروژههای آرک تصویر
امنیت سایبری سیستمهای آرک تصویر چیزی فراتر از نصب چند دوربین و یک آنتیویروس است. همانطور که دیدیم، این حوزه طیف گستردهای از اقدامات فنی، مدیریتی و آموزشی را دربرمیگیرد. ترکیبی از تجهیزات استاندارد، تخصص نیروی انسانی، فرهنگسازی سازمانی و واکنش سریع به تهدیدات، تنها راه ایجاد یک سپر دفاعی محکم است.
با پیشرفت فناوری و حرکت جامعه بهسوی شهرهای هوشمند، وابستگی سازمانها و ارگانها به راهکارهای مانیتورینگ تصویری روزبهروز بیشتر میشود. در چنین شرایطی، محافظت از این زیرساختهای نظارتی نقش اساسی در حفظ امنیت عمومی و اعتماد مردم خواهد داشت. به بیان دیگر، دوربینهای مداربسته و سیستمهای نظارت تصویری به ستونهای امنیت شهرها تبدیل شدهاند و حفاظت سایبری از این ستونها، اهمیت مضاعفی پیدا کرده است.
در نهایت، سرمایهگذاری روی امنیت سایبری در عصر حاضر یک هزینهی اضافی نیست، بلکه سرمایهگذاری روی آرامش، اعتبار و آیندهی پایدار سازمان یا شهر شماست. هر اقدامی که امروز برای بهبود امنیت انجام میدهید، فردایی آرامتر و مطمئنتر را رقم خواهد زد. پس با نگاهی راهبردی و بلندمدت، امنیت سایبری را جزئی جدانشدنی از پروژههای نظارتی خود بدانید و از همین امروز برای تقویت آن دست به کار شوید.